AgentDock: een gecontroleerde runtime voor agent-gedreven systeemtaken
agentdock, ontwikkeld door Uvwt, is een Model Context Protocol (MCP) server die een gecontroleerde runtime biedt voor AI-agenten. Het stelt agenten in staat om code uit te voeren, bestanden te bewerken, shell-opdrachten uit te voeren, Git-repositories te beheren en browsers te automatiseren zonder directe hosttoegang te verlenen. De tool legt de nadruk op containerized uitvoering, persistente sessies en multi-device orkestratie. Het is gericht op AI-ontwikkelaars, systeembeheerders en power users die veilige, productieklare agent workflows nodig hebben.
Voor welke taken kun je het eigenlijk gebruiken?
agentdock fungeert als een runtime waar agents concrete systeemniveau taken uitvoeren in plaats van conversatietaken. In de praktijk accepteert de server agentverzoeken en biedt omgevingen om scripts uit te voeren, browserautomatisering te doen, projectbestanden te bewerken en versiebeheertaken uit te voeren. Voorbeelden van ondersteunde taken zijn onder andere geautomatiseerde Git-commits, scriptuitvoering binnen containers en programmatiche bestandsbewerkingen; deze komen direct overeen met ontwikkelaarsworkflows die verhoogde maar gecontroleerde toegang vereisen.
Hoe veilig en voorspelbaar zijn agentuitvoeringen?
Beveiliging wordt geïmplementeerd door agentacties binnen geïsoleerde Docker-containers uit te voeren, wat directe wijzigingen aan het host-besturingssysteem voorkomt. Persistente sessies behouden de omgevingsstatus tussen interacties terwijl containergrenzen laterale effecten beperken. Beveiligingscompromissen blijven operationeel: containerconfiguratie, image-versteviging en orkestratie-instellingen bepalen de werkelijke isolatiekracht en moeten door operators worden beheerd om het beoogde beschermingsmodel te handhaven.
Welke invoer en omgeving zijn vereist?
De server is een op Go gebaseerde applicatie die een Docker-runtime vereist en fungeert als een MCP-server voor compatibele clients. Ondersteunde implementatiedoelen zijn onder andere Linux en macOS, en Windows via Docker Desktop. Omgevingsvereisten omvatten daarom een werkende Docker-installatie en netwerktoegang voor multi-apparaatorkestratie, wat bepaalt waar de tool kan worden ingezet en hoe agents toegang krijgen tot externe machines.
Past het in ontwikkelaars- en operationele workflows?
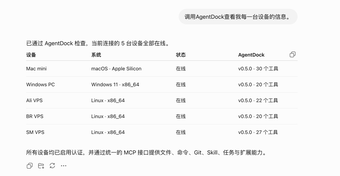
Het ontwerp richt zich op ontwikkelaars en systeembeheerders die controleerbare agentuitvoering nodig hebben over lokale en externe machines. De open-source codebase ondersteunt aanpassing en inspectie, en multi-apparaatorkestratie stelt teams in staat om taken te coördineren over een vloot van servers. Operationele overwegingen omvatten containerlevenscyclusbeheer, configuratie van externe toegang en integratie met bestaande CI/CD- of monitoringsystemen om agentactiviteit controleerbaar en stabiel te houden.
Praktische keuze voor door de operator beheerde agentimplementaties
agentdock is geschikt voor ontwikkelaars en beheerders die een server-grade, inspecteerbare runtime vereisen om agents systeemtaken te laten uitvoeren terwijl ze operationele controle behouden. Het open-source ontwerp en de focus op orkestratie maken het geschikt voor implementatie binnen door ontwikkelaars beheerde omgevingen; verwacht voortdurende administratieve werkzaamheden om containers te configureren, afbeeldingen te onderhouden en cross-device orkestratie betrouwbaar te laten functioneren. Voor teams die bereid zijn om die operationele verantwoordelijkheid te accepteren, biedt het een duidelijke weg naar veiligere agentische automatisering.